Festplatten sicher vernichten: Leitfaden für Unternehmen
Wer ausgediente Server, Notebooks oder Speichersysteme aussondert, verantwortet jedes Byte, das noch auf den Datenträgern liegt. Genau hier entscheidet sich, ob die Vernichtung von Festplatten ein sauber dokumentierter Standardprozess ist oder ein Risiko, das erst im Audit auffällt. In der Praxis scheitert es selten an der Technik. Es scheitert an unklaren Zuständigkeiten, fehlenden Nachweisen und der Annahme, Formatieren genüge. Dieser Leitfaden zeigt, wie Sie Verfahren auswählen, Dienstleister prüfen und den Restwert Ihrer Hardware nicht unnötig vernichten.
Festplatten vernichten: die Kurzantwort
Festplatten vernichten Sie datenschutzkonform, indem Sie den Schutzbedarf der Daten bewerten, ein passendes Verfahren wählen (zertifizierte Löschung, Entmagnetisierung oder mechanische Zerstörung nach DIN 66399) und jeden Schritt lückenlos dokumentieren. Bei SSDs genügt einfaches Überschreiben nicht. Der Nachweis ist im Audit so wichtig wie die Zerstörung selbst.
Erst der Schutzbedarf, dann das Verfahren
Viele Unternehmen beginnen beim Werkzeug und fragen erst danach, was auf den Datenträgern lag. Das ist die falsche Reihenfolge. Klassifizieren Sie zuerst: Personenbezogene Daten, Entwicklungsdaten, Finanzdaten und Zugangsdaten verlangen unterschiedliche Sicherheitsstufen.
DIN 66399 hilft dabei. Die Norm unterscheidet drei Schutzklassen und sieben Sicherheitsstufen. Magnetische Festplatten laufen unter der Kategorie H, elektronische Datenträger wie SSDs und USB-Sticks unter E. Dieser Punkt wird oft unterschätzt: Ein Schredder, der für HDDs ausgelegt ist, liefert bei Flash-Speichern nicht automatisch die geforderte Partikelgröße.
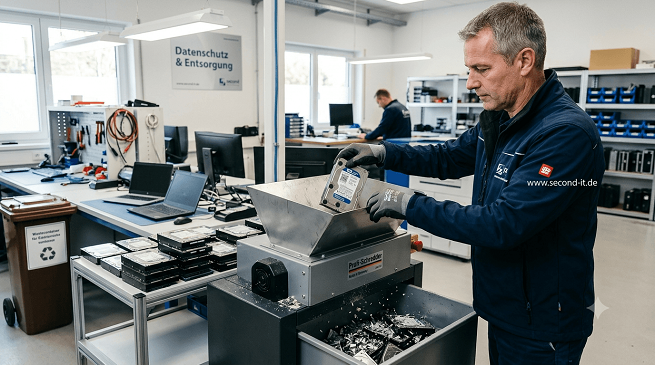
Verfahren im Vergleich
| Verfahren | Geeignet für | Nachweis | Restwert der Hardware | Grenzen |
|---|---|---|---|---|
| Zertifizierte Softwarelöschung (z. B. Blancco) | HDD, SSD, funktionsfähige Systeme | Löschprotokoll je Datenträger | Bleibt erhalten | Defekte Laufwerke lassen sich nicht löschen |
| Entmagnetisieren (Degaussen) | Magnetische HDDs | Protokoll des Vorgangs | Keiner | Wirkungslos bei SSDs |
| Mechanische Zerstörung (Schreddern) | HDD, SSD, defekte Datenträger | Zerstörungsprotokoll, Seriennummern | Keiner | Partikelgröße muss zur Sicherheitsstufe passen |
| Löschung plus Wiedervermarktung | Intakte Enterprise-Hardware | Protokoll und Übergabedokumente | Hoch | Nur bei sauber gelöschten, funktionsfähigen Geräten |
Die Praxis kombiniert oft mehrere Verfahren. Funktionsfähige Laufwerke werden nach NIST 800-88 gelöscht, defekte oder hochsensible Datenträger mechanisch zerstört.
SSDs: Warum Überschreiben oft nicht reicht
SSDs verteilen Schreibzugriffe intern per Wear Leveling. Ein klassisches Überschreiben erreicht deshalb nicht zwingend alle Speicherzellen. NIST 800-88 beschreibt für solche Medien Verfahren wie Crypto Erase oder herstellerseitige Purge-Kommandos, sofern sie sich verifizieren lassen. Lässt sich die Wirksamkeit nicht belegen, bleibt die physische Zerstörung die belastbare Option.
Rechtlicher Rahmen: DSGVO und BSI
Die DSGVO verlangt angemessene technische und organisatorische Maßnahmen (Art. 32) und macht Sie rechenschaftspflichtig (Art. 5 Abs. 2). Beauftragen Sie einen externen Dienstleister, kommt in der Regel ein Auftragsverarbeitungsvertrag nach Art. 28 hinzu. Die Empfehlungen des BSI dienen vielen Unternehmen als Orientierung für den Stand der Technik.
Viele Unternehmen bemerken erst im Audit, dass der Vertrag zwar existiert, der Nachweis pro Datenträger aber fehlt. Auf diese Lücke achten Prüfer zuerst.
Chain of Custody: der unterschätzte Schwachpunkt
Die Zerstörung selbst ist selten das Problem. Riskant ist der Weg dorthin. Zwischen dem Ausbau im Rechenzentrum und dem Löschprotokoll liegen Lagerung, Transport und Übergabe. Genau hier entstehen häufig Probleme: unverplombte Behälter, Sammelpaletten ohne Seriennummernliste, Abholung ohne Ausweisprüfung.
Eine zertifizierte Datenträgervernichtung dokumentiert deshalb die gesamte Kette: Erfassung der Seriennummern beim Ausbau, verplombte Behälter, nachvollziehbare Logistik und ein Protokoll, das jeden Datenträger einzeln ausweist. Fragen Sie Anbieter konkret danach, statt sich mit einem allgemeinen Zertifikat zufriedenzugeben.
Zerstören oder löschen? Die Restwert-Frage
Ein häufiger Fehler: Alles wird pauschal geschreddert, weil es einfacher wirkt. Bei aktuellen Enterprise-Servern und Notebooks geht dabei Restwert verloren, der sich bei zertifizierter Löschung und anschließender Wiedervermarktung erzielen ließe. Prüfen Sie je Gerätegruppe, ob Löschung ausreicht. Bei Daten mit sehr hohem Schutzbedarf oder defekten Medien führt an der Zerstörung kein Weg vorbei. Auch der Umweltaspekt zählt: Weiterverwendung verlängert den Lebenszyklus, Recycling der Restmaterialien schließt ihn ab.
Fünf häufige Fehler
- Formatieren statt Löschen. Es geht schnell, hinterlässt aber wiederherstellbare Daten. Das Risiko ist ein Datenschutzvorfall. Setzen Sie auf verifizierte Löschverfahren.
- Keine Seriennummernerfassung. Ohne sie lässt sich nicht belegen, welcher Datenträger wann vernichtet wurde. Erfassen Sie schon beim Ausbau.
- Vergessene Datenträger. Drucker, Netzwerkgeräte, Storage-Controller und Smartphones tragen ebenfalls Speicher. Inventarisieren Sie diese Geräte mit.
- Ein Verfahren für alles. Degaussen bei SSDs oder Schreddern intakter Server verfehlt Schutz oder Wert. Wählen Sie nach Medium und Schutzbedarf.
- Nachweise nur mündlich. Ohne Protokoll und Vertrag hilft die beste Zerstörung im Audit wenig. Verlangen Sie Dokumente pro Datenträger.
Praxisfall: Rechenzentrumsumzug im Mittelstand
Ein mittelständischer Hersteller löste zwei Serverräume auf. Die IT plante, alle Festplatten zu schreddern. Beim Abgleich mit dem Datenschutzbeauftragten zeigte sich: Es gab keine vollständige Geräteliste, und einige Storage-Systeme waren in der Anlagenbuchhaltung noch aktiv.
Das Team erfasste zunächst alle Seriennummern. Funktionsfähige Systeme wurden zertifiziert gelöscht und vermarktet, defekte und besonders sensible Datenträger mechanisch zerstört. Der Aufwand stieg anfangs, der Audit verlief dafür ohne Beanstandung, und ein Teil der Anschaffungskosten kam zurück. Die Lehre: Die Bestandsaufnahme spart am Ende mehr Zeit, als sie kostet.
Checkliste vor der Beauftragung
- Schutzbedarf und Sicherheitsstufe nach DIN 66399 festgelegt
- Vollständige Geräte- und Seriennummernliste vorhanden
- Verfahren je Datenträgertyp (HDD, SSD) zugeordnet
- Auftragsverarbeitungsvertrag geschlossen
- Verplombte, nachvollziehbare Logistik vereinbart
- Löschprotokoll oder Zerstörungsprotokoll pro Datenträger zugesichert
- Restwertprüfung für intakte Hardware durchgeführt
- Archivierung der Nachweise geregelt
Drei Expertentipps
Erstens: Lassen Sie sich ein Musterprotokoll zeigen, bevor Sie beauftragen. Es verrät mehr über die Prozessqualität als jede Broschüre.
Zweitens: Trennen Sie Hardware nach Alter und Zustand. Ein kleiner Sortieraufwand vorab erhöht den Rückfluss aus der Wiedervermarktung spürbar.
Drittens: Prüfen Sie stichprobenartig, ob Protokolle und tatsächlich abgeholte Geräte übereinstimmen. Abweichungen zeigen Schwächen, bevor ein Auditor sie findet.
Handeln, bevor der Audit fragt
Unsauber entsorgte Datenträger sind ein Compliance-Risiko mit direkten Folgen für Reputation und Haftung. Wer seinen Prozess früh prüft, korrigiert Lücken in Ruhe statt unter Zeitdruck. Second IT unterstützt Unternehmen bei zertifizierter Datenlöschung mit Blancco, bei der Datenträgervernichtung und bei der Wiedervermarktung intakter IT-Hardware, mit dokumentierter Logistik und nachvollziehbaren Nachweisen.
Fazit
Gute Vernichtung von Festplatten beginnt mit Klassifizierung und Inventar und endet mit einem Nachweis, der Prüfungen standhält. Wer Verfahren nach Medium und Schutzbedarf wählt, die Chain of Custody absichert und den Restwert im Blick behält, schützt Daten und Budget zugleich.
Häufige Fragen
Reicht es, Festplatten vor der Entsorgung zu formatieren?
Nein. Beim Formatieren bleiben Daten meist wiederherstellbar. Sie brauchen ein verifiziertes Löschverfahren mit Protokoll oder die physische Zerstörung. Nur mit Nachweis können Sie im Audit belegen, dass die Daten wirklich unwiederbringlich entfernt wurden.
Wie vernichte ich SSDs richtig?
SSDs lassen sich durch Überschreiben nicht zuverlässig löschen, weil interne Mechanismen einzelne Zellen aussparen. Geeignet sind verifizierbare Verfahren wie Crypto Erase oder Purge nach NIST 800-88. Lässt sich die Wirkung nicht belegen, zerstören Sie den Datenträger mechanisch.
Welche DIN-Norm gilt für Datenträger?
DIN 66399 regelt die Vernichtung von Datenträgern. Sie kennt drei Schutzklassen und sieben Sicherheitsstufen. Magnetische Festplatten gehören zur Kategorie H, elektronische Medien wie SSDs zur Kategorie E. Die passende Stufe richtet sich nach dem Schutzbedarf Ihrer Daten.
Kann ich Datenträger intern zerstören, statt einen Dienstleister zu beauftragen?
Grundsätzlich ja. Sie brauchen dann geeignete Technik, geschulte Mitarbeiter und lückenlose Dokumentation. In der Praxis lohnt sich das meist nur bei großen, regelmäßigen Mengen. Bei einmaligen Projekten sind externe Anbieter mit geprüften Prozessen oft wirtschaftlicher und rechtssicherer.
Was gehört in ein Vernichtungsprotokoll?
Ein belastbares Protokoll nennt Seriennummer, Gerätetyp, Datum, angewandtes Verfahren und die verantwortliche Stelle. Bei Softwarelöschung enthält es zusätzlich das Ergebnis der Verifikation. Bewahren Sie das Protokoll so auf, dass Sie es bei Audits oder Anfragen der Aufsichtsbehörde schnell vorlegen können.